Prove digitali, l’Europa chiede strumenti più accessibili e verificabili: il ruolo di C.E.R.T.O.
L’analisi pubblicata da Europol e Commissione europea il 16 ottobre 2026 mette a fuoco le difficoltà dell’informatica forense nelle forze di polizia dell’Unione. Per chi raccoglie contenuti online, apre una riflessione concreta: come conservarli in modo documentato e consentire ad altri di verificarli.
Una pagina web può cambiare mentre si prepara una contestazione. Una conversazione può perdere messaggi e allegati. Un documento condiviso può essere sostituito prima che qualcuno ne conservi una copia. In queste situazioni la prima esigenza è raccogliere il contenuto disponibile e lasciare una traccia comprensibile delle operazioni compiute. È su questo terreno che la discussione europea sulle capacità di informatica forense incontra anche il lavoro quotidiano di avvocati, consulenti e imprese.
Il 16 ottobre 2026 Europol e Commissione europea hanno pubblicato Digital forensics: gap analysis, un’analisi delle carenze e dei bisogni delle autorità investigative dell’Unione. La Commissione descrive un problema di risorse, competenze e capacità di seguire l’evoluzione tecnologica. Le soluzioni commerciali, spesso sviluppate fuori dall’UE, possono risultare economicamente inaccessibili e poco adatte alle necessità degli Stati membri. Il documento servirà a orientare le iniziative europee, comprese quelle sostenute dal Fondo Sicurezza interna. Il suo ambito è quello delle forze di polizia: l’estensione di queste considerazioni al lavoro dei professionisti è una lettura delle implicazioni del rapporto. [1]
L’analisi individua ostacoli molto concreti. I formati proprietari complicano il passaggio dei dati tra strumenti diversi; le pratiche di validazione sono frammentate; formazione e manutenzione richiedono continuità. Cloud, dispositivi IoT e veicoli connessi ampliano inoltre le fonti da esaminare. Nel cloud, l’accesso ai dati dipende anche dai fornitori e non consente necessariamente di ottenere immagini complete dei sistemi o registri dell’infrastruttura. Per l’intelligenza artificiale, il rapporto richiama controllo, tracciabilità e riproducibilità, mettendo in guardia dall’impiego di sistemi opachi. La prospettiva proposta comprende strumenti modulari, interoperabilità e competenze condivise. [2]
Queste indicazioni suggeriscono un criterio utile anche nella scelta di un software per raccogliere prove online: valutare ciò che consegna a chi dovrà esaminare il risultato. Un fascicolo dovrebbe permettere di riconoscere i materiali acquisiti, ricostruire la procedura e controllare l’integrità dei file. La facilità d’uso acquista valore quando rende queste operazioni più accessibili senza nasconderne i passaggi.
Qui si colloca C.E.R.T.O. — Certificazione e Raccolta Tracce Online. Il sito del servizio presenta un’applicazione per Windows e macOS dedicata all’acquisizione di pagine web, file, email e PEC, conversazioni WhatsApp e Telegram e contenuti cloud, oltre ad altre modalità di raccolta. Il collegamento con il dibattito europeo riguarda questo perimetro operativo: documentare tracce digitali che un professionista deve preservare e successivamente sottoporre a esame. [3]
Secondo la documentazione tecnica pubblicata, C.E.R.T.O. organizza i reperti in fascicoli BagIt, corredati da impronte crittografiche, firma Ed25519 e marche temporali RFC 3161. La descrizione CASE/UCO rappresenta contenuti, provenienza e operazioni in una forma strutturata. I controlli possono essere ripetuti con strumenti standard, senza dover utilizzare C.E.R.T.O. per ogni verifica. Per le pagine web, l’acquisizione può comprendere archivio WACZ, immagini della pagina, registrazione video e traffico HTTP in formato HAR. [4]
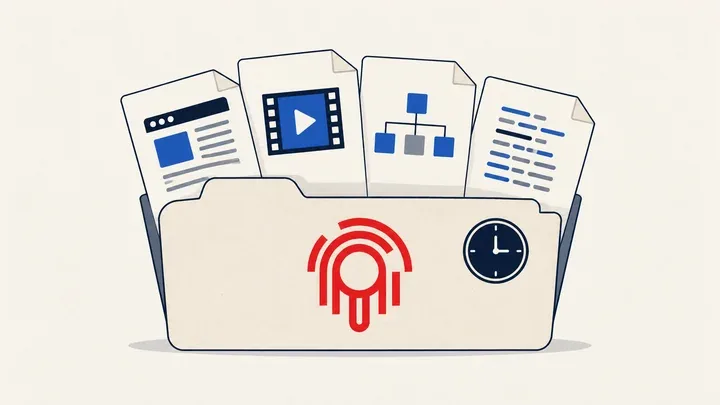
Per chi riceve il fascicolo, questo significa poter lavorare su materiali e informazioni tecniche, oltre che sulla relazione che li accompagna. È un punto centrale del posizionamento di C.E.R.T.O.: rendere il risultato controllabile anche da un soggetto diverso da chi ha effettuato l’acquisizione. L’adozione di formati aperti offre una base per lo scambio; l’effettiva compatibilità con un altro sistema va comunque provata nel concreto flusso di lavoro.
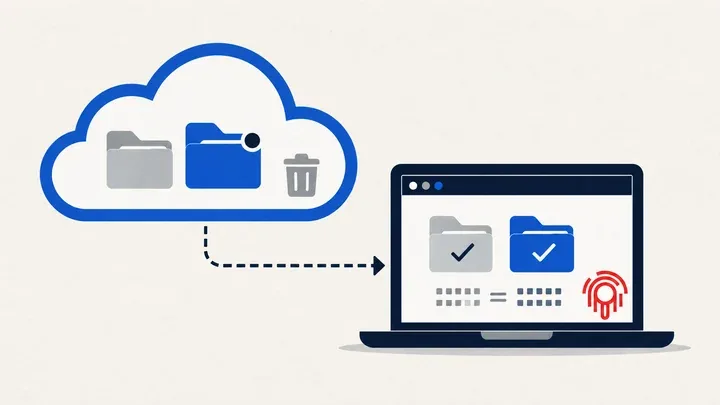
Il cloud rende particolarmente evidente l’utilità di questo approccio. La pagina dedicata al modulo C.E.R.T.O. descrive l’accesso autenticato tramite OAuth a Google Drive, Dropbox e OneDrive, la conservazione della struttura delle cartelle e dei metadati e il confronto tra le impronte fornite dal servizio e quelle calcolate sui file scaricati. Sono previste anche informazioni su condivisioni, revisioni ed elementi nel cestino, nei limiti della disponibilità presso il provider. [5] Il valore operativo sta nel documentare ciò che è stato effettivamente ottenuto: una distinzione essenziale quando la sorgente continua a esistere e a cambiare su un’infrastruttura esterna.
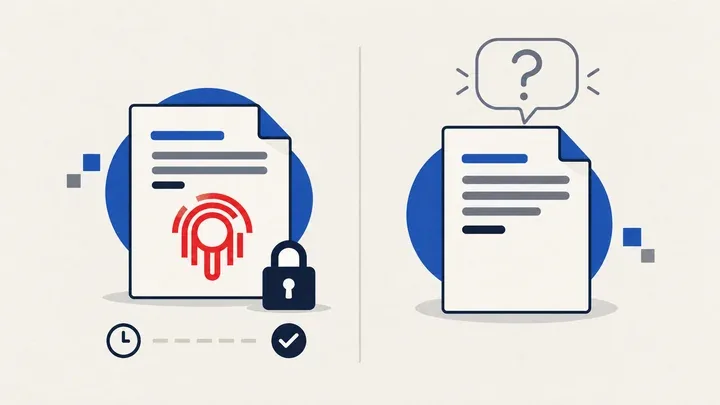
Anche la verifica crittografica va letta per ciò che dimostra. Controllare che un file corrisponda all’impronta registrata serve a verificarne l’integrità; la marcatura temporale ne ancora l’esistenza a un momento. Questi controlli non stabiliscono, da soli, se un’affermazione contenuta nel file sia vera. La stessa documentazione di C.E.R.T.O. distingue le garanzie della marcatura dalla valutazione del contenuto. [4]
Il rapporto europeo offre dunque un contesto pertinente per parlare di C.E.R.T.O., senza costituire una sua valutazione o approvazione. Le funzionalità descritte sul sito riguardano uno specifico segmento della raccolta digitale; non dimostrano una copertura delle esigenze di estrazione da dispositivi IoT, analisi dei veicoli o decrittazione affrontate nell’analisi europea.
Per chi deve preservare una pagina, un messaggio o un documento remoto, la domanda pratica resta precisa: che cosa sarà possibile controllare quando la fonte sarà cambiata? Il contributo che C.E.R.T.O. propone è un’acquisizione accompagnata dai materiali e dai riferimenti necessari a riesaminarla. È su questa capacità di rendere il lavoro documentabile e verificabile che vale la pena misurare uno strumento forense.
Fonti e documentazione — consultate il 22 ottobre 2026
- Commissione europea, DG HOME, New analysis on digital forensic gaps and needs of EU law enforcement, 16 ottobre 2026. Fonte per data, contesto, difficoltà economiche e destinazione dei risultati dell’analisi. Leggi la notizia ufficiale.
- Europol, Digital forensics: gap analysis, 25 pagine. Passaggi pertinenti: strumenti e formati, pp. 5–8; standardizzazione e cloud, pp. 10–12; IoT, p. 18; IA, pp. 19–20; formazione, pp. 21–22. Scarica il rapporto ufficiale PDF. Scheda della pubblicazione.
- C.E.R.T.O., presentazione del prodotto e moduli. Sito ufficiale italiano.
- C.E.R.T.O., Come funziona — architettura forense e standard. Fonte per formati, firma, marcatura, verifica e distinzione tra integrità e valore del contenuto. Documentazione tecnica.
- C.E.R.T.O., Acquisizione forense cloud — Google Drive, Dropbox, OneDrive. Documentazione del modulo.