
Screenshot come prova: come acquisirlo, passo dopo passo
Uno screenshot fatto con il telefono o con il tasto Stamp è un file immagine: si apre con qualunque programma di grafica, si ritocca in un minuto e da solo non dimostra quando è stato fatto, su quale computer e da chi. Se chi lo riceve lo contesta, tocca a chi lo ha prodotto dimostrare che è genuino, e il solo file offre pochi elementi a sostegno.
Per acquisirlo come prova, il programma esegue la cattura e i controlli successivi in un'unica procedura automatica: produce l'immagine, ne calcola subito le impronte, vi appone una marca temporale e la chiude in un fascicolo che chiunque può ricontrollare. È quello che fa il modulo Screenshot di C.E.R.T.O.
Prima di cominciare: è lo strumento giusto?
Dipende da dove si trova il contenuto da acquisire.
- È sul tuo schermo adesso (una finestra, un programma, un messaggio di errore, una videochiamata): usa il modulo Screenshot. È il caso di questa guida.
- È una pagina ancora online (un sito, un post, una recensione): conviene il modulo Pagine web, che oltre alle schermate conserva il codice della pagina, l'indirizzo, il certificato del sito e il traffico HTTP (HAR). La procedura è nella guida sull'acquisizione di una pagina web.
- Lo screenshot l'hai già fatto: il file si può repertare con il modulo Immagini. Va detto con chiarezza: da quel momento il file è documentato e non può più cambiare senza che si veda, ma questa acquisizione non dimostra quando e dove lo screenshot originale è stato prodotto.
Che cosa serve
- C.E.R.T.O. Desktop installato (Windows x64 o macOS Apple Silicon) e un account con l'email confermata.
- 1 slot per screenshot; 3 slot se aggiungi la marca temporale qualificata InfoCert.
- Sullo schermo, già aperto e ben visibile, ciò che vuoi fissare.
La procedura in sei passi
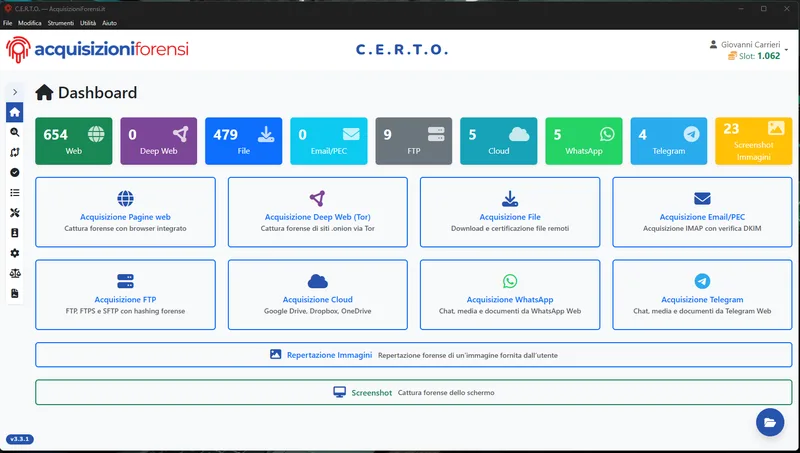
Passo 1. Apri C.E.R.T.O. e premi «Screenshot»
Nella dashboard premi «Screenshot», la barra con la dicitura «Cattura forense dello schermo». Si apre la pagina di cattura, con l'elenco dei monitor collegati.
Passo 2. Prepara ciò che deve comparire
Porta in primo piano la finestra che ti interessa. Chiudi o riduci tutto ciò che non c'entra: quello che è sullo schermo finisce nella prova, comprese notifiche, altre chat e schede del browser.
Passo 3. Seleziona il monitor
Sotto «Seleziona monitor» il programma elenca gli schermi collegati, con anteprima e risoluzione nativa. Scegli quello giusto; se ce n'è uno solo, è già selezionato. Un avviso segnala che la finestra di C.E.R.T.O. verrà nascosta durante la cattura. L'elenco completo dei monitor rilevati viene comunque scritto nel fascicolo.
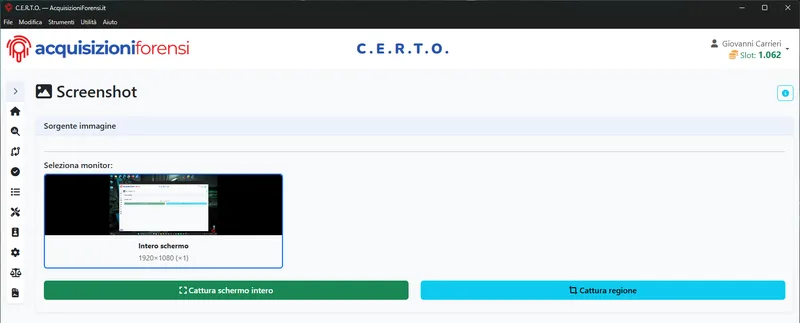
Passo 4. Premi «Cattura schermo intero» o «Cattura regione»
Lo schermo intero mostra anche il contesto (barra del sistema, orologio, altre finestre). La regione isola una parte. Nel dubbio, schermo intero: il contesto offre elementi in più per valutare l'immagine.
La cattura avviene nel momento in cui premi il pulsante. La finestra di C.E.R.T.O. si nasconde e l'immagine viene prodotta dalle funzioni di cattura del sistema operativo, alla risoluzione nativa dello schermo. Il programma ne calcola subito l'impronta SHA-256, quando l'immagine è ancora in memoria. Nella stessa operazione misura lo scarto dell'orologio rispetto a più server NTP e registra lo stato del computer: utente, nome della macchina, sistema operativo, monitor.
Passo 5. Controlla l'anteprima e decidi se aggiungere la marca InfoCert
Il programma mostra l'«Anteprima immagine». Se non è ciò che volevi, premi «Indietro» e ripeti la cattura.
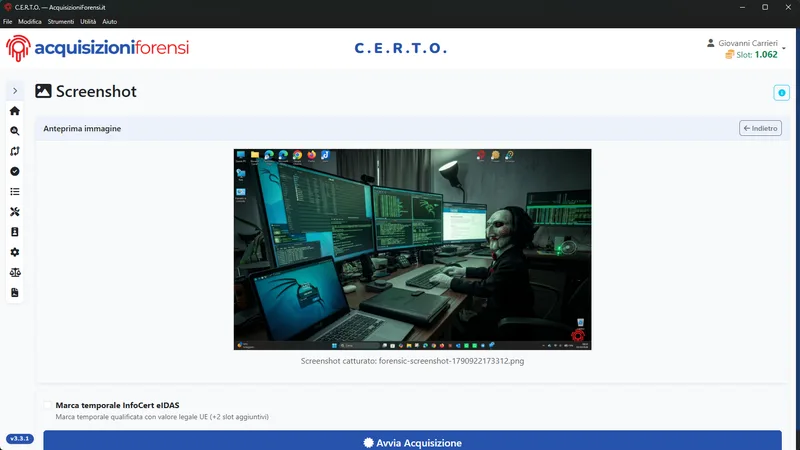
Sotto l'anteprima c'è la casella della marca. Di serie il fascicolo riceve due marche temporali RFC 3161 da autorità di marcatura non qualificate, senza costi aggiuntivi. Spuntando «Marca temporale InfoCert eIDAS» (+2 slot) se ne aggiunge una qualificata: per il regolamento eIDAS fa presumere l'esattezza della data e dell'ora e l'integrità dei dati marcati.
Passo 6. Premi «Avvia Acquisizione» e lascia fare al programma
Da questo momento la procedura è automatica. L'immagine non si apre in un editor e non passa da un «Salva con nome». Per prima cosa il programma ricalcola l'impronta SHA-256 del file e la confronta con quella calcolata alla cattura: se non coincidono, si ferma. Poi:
- calcola le impronte MD5, SHA-1, SHA-256 e SHA-512 e gli hash percettivi;
- scrive nel fascicolo lo stato del computer registrato alla cattura;
- esegue l'analisi dell'immagine e genera una copia con filigrana accanto all'originale;
- firma il manifest con la chiave Ed25519 del dispositivo, appone le marche temporali e chiude tutto in un fascicolo BagIt.
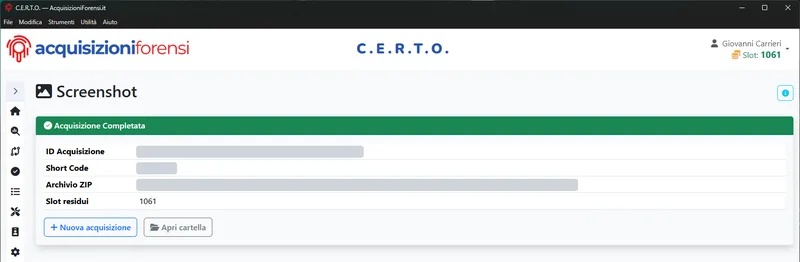
Che cosa hai in mano alla fine
Un file ZIP, il fascicolo, che contiene:
- l'immagine catturata, così com'è, e la copia con filigrana, ciascuna con le proprie impronte;
- l'elenco dei monitor e lo stato del computer al momento della cattura;
- il rapporto in PDF e in testo;
interactive.html, un cruscotto che si apre con un doppio clic anche su un computer senza C.E.R.T.O.;verify.sheverify.bat, che ricalcolano le impronte e controllano firma e marche.
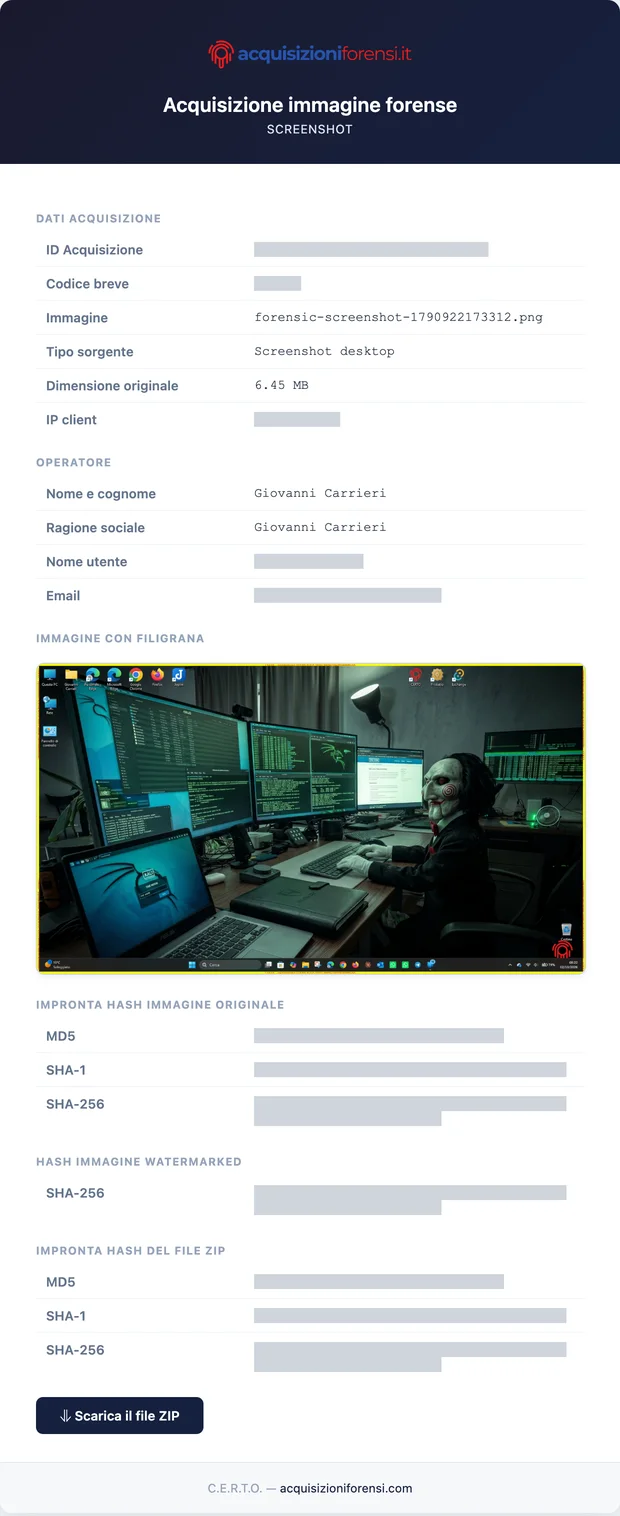
Al termine arriva anche un'email di conferma. Riporta:
- l'identificativo e il codice breve dell'acquisizione;
- i dati dell'operatore;
- la copia con filigrana dell'immagine;
- le impronte dell'immagine e del file ZIP;
- il collegamento per scaricare il fascicolo.
Il codice breve, di sei caratteri, è anche sul rapporto: chi lo riceve può cercarlo nel registro pubblico, dalla pagina Cerca un'acquisizione, e aprire il rapporto online.
A mano o con C.E.R.T.O.
| A mano | Con C.E.R.T.O. | |
|---|---|---|
| Chi produce l'immagine | Tu, con un tasto | Il sistema, senza interventi |
| Si può ritoccare prima? | Sì, e non resta traccia | L'impronta è calcolata alla cattura e ricontrollata prima di chiudere il fascicolo: se il file è cambiato, la procedura si ferma |
| Quando è stata fatta | La data del file, modificabile | Ora NTP misurata + marche temporali |
| Su quale computer | Non risulta | Utente, macchina, sistema e monitor nel fascicolo |
| Modifiche successive | Il solo file non permette di verificarle | Le modifiche ai file controllati fanno fallire la verifica delle impronte |
| Chi la riceve può verificare | Ha pochi elementi nel solo file | Ricalcola le impronte da solo |
Come la verifica chi la riceve
Le impronte si ricalcolano con gli strumenti già presenti nel sistema operativo, senza C.E.R.T.O. e senza rete. Per controllare anche firma e marche si esegue lo script incluso (sh verify.sh su macOS e Linux, verify.bat su Windows), che richiede OpenSSL 3. Il procedimento è descritto nella guida Come la controparte verifica una prova.
Che cosa prova, e che cosa no
Il fascicolo dimostra che quella immagine era sullo schermo di quel computer a quell'ora e che da allora non è cambiata. Non dimostra che ciò che lo schermo mostrava fosse vero: una pagina può essere stata alterata prima, una chat può essere di un altro account. Per questo, quando il contenuto è online, è più solido acquisirlo alla fonte con il modulo Pagine web. Quanto pesi la prova lo decide comunque il giudice: il fascicolo serve a dargli elementi che può controllare.
Domande frequenti
Quanto costa acquisire uno screenshot con C.E.R.T.O.?
1 slot per screenshot, 3 con la marca qualificata InfoCert. Uno slot costa da 6 € a 3 € secondo il pacchetto; alla conferma dell'email se ne ricevono 2 in omaggio. I prezzi aggiornati sono nella pagina dei prezzi.
Posso usare uno screenshot che ho già fatto?
Sì, con il modulo Immagini, ma con un limite da conoscere: il file viene documentato da quel momento in avanti. Questa acquisizione non dimostra quando e dove lo screenshot originale è stato prodotto.
Lo screenshot di una chat WhatsApp va bene?
Fissa ciò che si vede sullo schermo, non la conversazione. Per una chat è più completo il modulo WhatsApp, che acquisisce messaggi, media e metadati.
Serve la marca InfoCert?
Non è obbligatoria. Le due marche di serie forniscono un riferimento temporale per il fascicolo; quella InfoCert è qualificata eIDAS e gode di una presunzione di esattezza di data e ora. Conviene quando la data è il punto che ci si aspetta venga contestato.
Posso catturare un secondo monitor o solo una parte dello schermo?
Sì: si sceglie uno qualsiasi dei monitor collegati, a schermo intero o per regione.
Glossario dei termini
- Screenshot: immagine di tutto lo schermo o di una sua parte, prodotta dalle funzioni di cattura del dispositivo.
- Acquisizione: procedura con cui si raccoglie un contenuto e si documentano le informazioni utili alla sua successiva verifica.
- Impronta crittografica (hash): valore calcolato dal contenuto di un file. Ricalcolarlo e confrontarlo con quello registrato permette di controllare se il file è rimasto identico.
- MD5, SHA-1, SHA-256 e SHA-512: algoritmi che calcolano impronte. MD5 e SHA-1 sono algoritmi datati, con limiti di sicurezza noti; non vanno usati da soli come garanzia crittografica di integrità.
- Hash percettivo: valore che descrive caratteristiche visive di un'immagine e aiuta a confrontare immagini simili. Non sostituisce l'impronta crittografica nella verifica dell'integrità del file.
- Integrità: corrispondenza del contenuto di un file con quello registrato al momento dell'acquisizione. Non implica che ciò che il file mostra sia vero.
- NTP (Network Time Protocol): protocollo usato per confrontare l'orologio del computer con server di riferimento. Lo scarto indica la differenza tra l'ora locale e quella dei server.
- Marca temporale: attestazione che collega un'impronta a una data e a un'ora. Serve a documentare l'esistenza dei dati a cui l'impronta si riferisce entro quel momento.
- RFC 3161: specifica tecnica del protocollo con cui si richiedono e si ricevono marche temporali.
- Autorità di marcatura temporale (TSA): servizio che emette marche temporali firmate.
- Marca temporale qualificata: marca emessa da un prestatore qualificato secondo il regolamento eIDAS. Nell'articolo è l'opzione fornita da InfoCert.
- eIDAS: regolamento dell'Unione europea che disciplina l'identificazione elettronica e i servizi fiduciari, fra cui le marche temporali.
- Manifest: file che elenca i file del fascicolo e le relative impronte, usato per controllarne l'integrità.
- Firma Ed25519: firma crittografica prodotta con una chiave privata e verificabile con la corrispondente chiave pubblica. Qui viene applicata al manifest con la chiave del dispositivo; non equivale, da sola, a identificare la persona che ha acquisito.
- Fascicolo BagIt: insieme organizzato di file, metadati e manifest secondo il formato BagIt. Le impronte nei manifest permettono di controllare l'integrità dei file elencati.
- Metadati: informazioni che descrivono un contenuto o le circostanze della sua acquisizione, come il sistema operativo e il monitor utilizzato.
- Risoluzione nativa: numero di pixel con cui il monitor visualizza l'immagine nella propria risoluzione di riferimento.
- Filigrana: testo o segno visibile aggiunto a una copia dell'immagine. Nel fascicolo la copia con filigrana è distinta dall'originale.
- Traffico HTTP (HAR): registro delle richieste e delle risposte HTTP del browser, salvato nel formato HTTP Archive. Non è una cattura di tutto il traffico di rete.
- OpenSSL 3: software che fornisce strumenti crittografici, usato dagli script citati per verificare la firma e le marche temporali.
- Slot: unità del credito C.E.R.T.O. consumata per un'acquisizione o un'opzione aggiuntiva. Il numero richiesto dipende dal modulo e dalle opzioni scelte.
Registrati gratis: con i 2 slot di benvenuto puoi acquisire i tuoi primi due screenshot.
Approfondisci: che cos'è la catena di custodia di una prova digitale.